Google derruba rede que controlava 1,3 milhão de aparelhos infectados
Brasil é o segundo país com mais dispositivos afetados; programa XCPE vinha instalado de fábrica
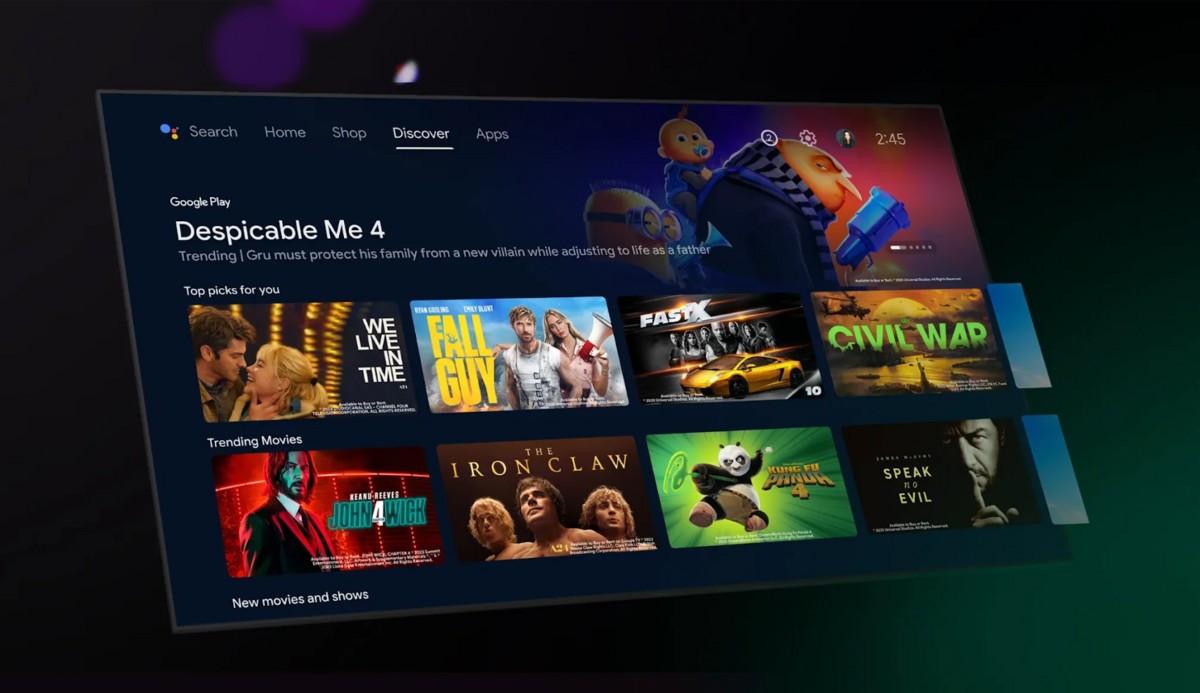
Uma operação do Google com outras empresas de tecnologia desmantelou uma rede que controlava mais de 1,3 milhão de aparelhos sem o conhecimento dos donos. Os dispositivos tinham um programa malicioso chamado XCPE, instalado de fábrica, e a maioria era de TV boxes com Android.
O Brasil ficou atrás apenas da Malásia em número de aparelhos afetados, segundo a empresa de cibersegurança Trend Micro. Foram identificados dispositivos infectados em 170 países, com destaque também para Iraque, México e Taiwan.
Para o Google, a fabricante Videostrong, sediada em Shenzhen, na China, instalou o programa intencionalmente. A empresa vendia a criminosos o acesso aos aparelhos, que simulavam visualizações de anúncios para gerar receita. O programa também foi encontrado em dispositivos de telemedicina, máquinas de karaokê e equipamentos de sinalização digital.
A Videostrong usou técnicas para esconder o programa e burlar verificações de segurança, o que permitia carregar código malicioso depois que o aparelho era ligado pela primeira vez. A prática seria adotada desde o fim de 2024. A empresa informou que rompeu relações com a fabricante e o Google disse que a conduta é uma quebra inaceitável de confiança.